
Tres regiones en Estados Unidos
Virginia, Misuri y Oregón. Dicen el estado, no la calle, y dicen qué línea de producto corre en cada una.
Tres fases, un mismo equipo. De la idea al servidor que la sostiene.
Grabaciones de pantalla de las webs que construimos, en vivo.
Ver el caso¿No sabes por dónde empezar? Cogemos tu idea y la llevamos de cero a hero.
Webs reales en producción, grabadas tal y como funcionan.
Seguridad menos letal, explicada sin rodeos
Ver casoLa asistencia sanitaria, siempre contigo
Ver casoHosting fiable y asequible, sin letra pequeña
Ver casoMás de 100 proyectos entregados en 7 países. El próximo puede ser el tuyo.
Lo que construimos para nosotros y publicamos en abierto.
Software propio, en abierto lo que usamos a diario, no una demo.
Infraestructura vigilada 24/7, con copias, seguridad y actualizaciones incluidas.
Tu proyecto, en marcha y vigilado, 24/7.
51 €–223 €/mes · cómo se calcula
Donde tu producto se vuelve imparable. Administramos tus servidores dedicados como si fueran nuestros (parcheo, hardening, backups y vigilancia continua) y gestionamos tu hosting en AWS de punta a punta: arquitectura, despliegue, escalado y factura. Tú duermes; nosotros no.
Parches, endurecimiento, ajuste fino y vigilancia continua. Tu servidor pasa a ser nuestro problema.
EC2, S3, RDS, CloudFront y compañía: arquitectura, operación y escalado sin sorpresas.
De tu hosting actual a dedicado o AWS, con corte ensayado, sin ventana de caída planificada y con plan de vuelta atrás.
Alojamiento rápido y estable para webs y apps, sin dolores de cabeza.
Tu hardware en un centro de datos, administrado por nosotros.
Despliegues automáticos e infraestructura como código, reproducible y versionada.
Alertas proactivas, copias verificadas y recuperación ante desastres ensayada.
Firewalls, certificados, parches al día y superficie de ataque mínima.
El mismo rendimiento por menos factura cloud. Revisamos y recortamos cada mes.
Cuatro pasos, cero sorpresas. Siempre sabes en qué punto estás.
Qué tienes, qué cuesta y dónde duele. Con acceso de solo lectura.
Arquitectura objetivo, calendario y migración ensayada. Sin caídas.
Monitorización, parches, backups y respuesta a incidentes. Nuestro turno.
Uptime, incidencias, consumo y ahorro. Números que entiendes de un vistazo.
 Vídeo real Hosting
Hosting fiable y asequible, sin letra pequeña

 Vídeo real Medios
La sátira no arregla nada. Pero ilumina el desastre
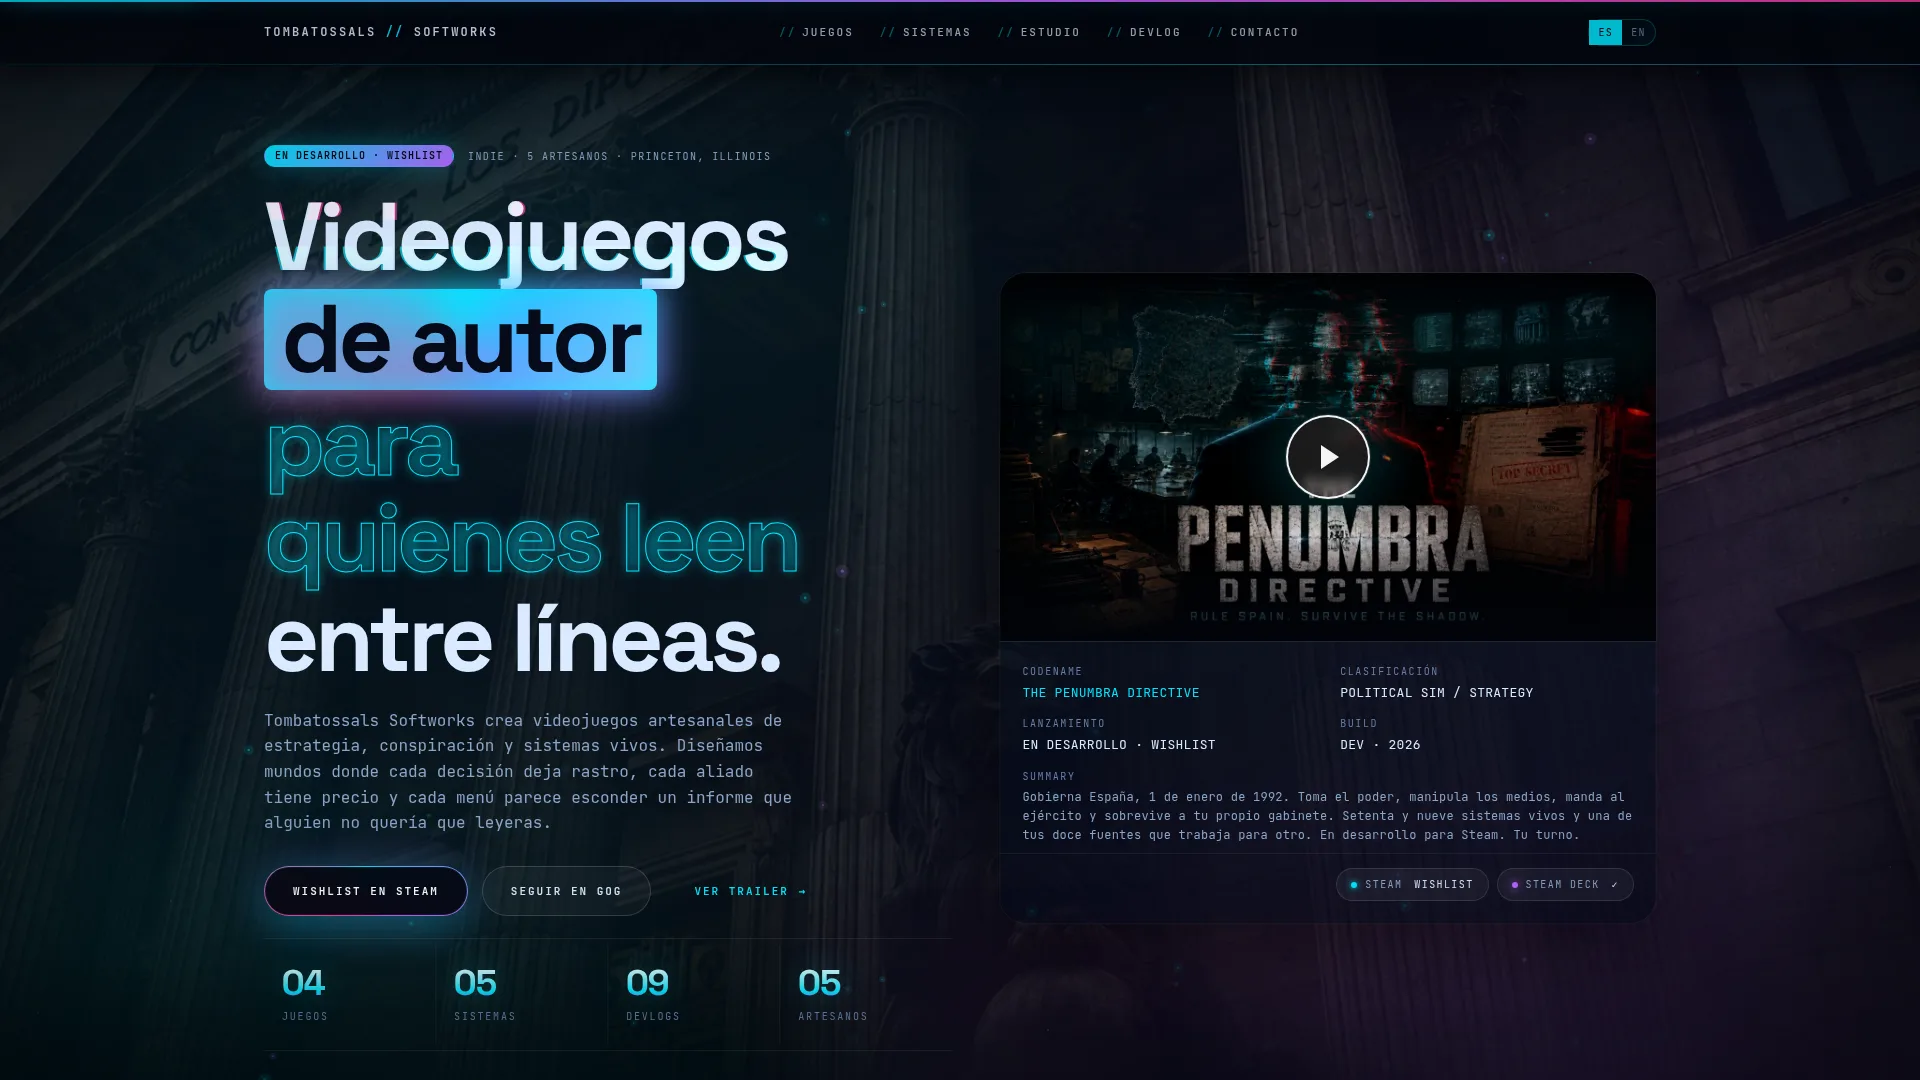
 Vídeo real Videojuegos
Videojuegos de autor para quienes leen entre líneas
Tres planes, sin permanencia más allá del año inicial y sin letra pequeña. El alojamiento va dentro de los tres: no hay una factura de hosting aparte.
se paga mes a mes · compromiso inicial de 12 meses, sin año por adelantado Ver qué incluye cada plan →

No revendemos hosting anónimo. Montamos la plataforma de Super Awesome Host en 2022 y seguimos metiéndole mano: la facturación acaba de migrar de WHMCS a Paymenter, y la hicimos nosotros. Plesk lleva los servidores. Conocemos la infraestructura donde va tu web porque la levantamos y la mantenemos.
Virginia, Misuri y Oregón. Dicen el estado, no la calle, y dicen qué línea de producto corre en cada una.
El tráfico de ataque se descarta en la red, antes de llegar a la máquina donde está tu web.
El mismo panel con el que gestionamos los parches, los certificados y las copias.
Cuando un proyecto necesita su propia máquina, la tenemos entera. Sin pedir permiso para instalar nada.
Las suyas. Las nuestras, las de tu plan, van aparte y guardan 30 días.
«People, not tiers», dicen. Se nota cuando escribes a las tres de la mañana desde Castellón.
«No publicamos una cifra de “100 % de disponibilidad”, porque nadie puede cumplirla. Los niveles de servicio están en nuestras condiciones, y el mantenimiento planificado se anuncia en el área de cliente. Si algo se rompe, te lo va a contar una persona.»
Ellos no publican cifra de disponibilidad, y no vamos a ponerles una en la boca. La que sí publicamos es la nuestra: comprometemos un 99,9 % de disponibilidad mensual en las webs que alojamos —unos 43 minutos de caída al mes—, con el método de medición y las exclusiones escritos en las condiciones del servicio. Podemos firmarlo porque los servidores los administramos nosotros: un revendedor no puede.
Cada una dice en cristiano qué evita y, debajo, el nombre del producto que lo hace. Lo segundo está ahí para que se pueda comprobar.
Cuando alguien intenta tumbar una web, manda millones de peticiones a la vez hasta que el servidor se ahoga. Ese tráfico se filtra en la red, lejos de tu servidor, y tu web ni se entera.
Anti-DDoS de la infraestructura de OVHcloud: no medido, sin coste por ancho de banda y con capacidad declarada de mitigar ataques de hasta 1,3 Tbps.
La mayor parte del tráfico malo no es una persona: son programas probando contraseñas y buscando agujeros conocidos. Se les corta antes de que toquen nada.
Cortafuegos del servidor y bloqueo automático de IP tras varios intentos fallidos (fail2ban). En las webs que lo necesitan, Cloudflare por delante, con sus reglas de WAF y su filtrado de bots.
Un formulario sin protección se llena de spam en semanas, y acabas ignorando el correo donde estaba el cliente de verdad. El nuestro sale con dos filtros puestos desde el primer día.
Campo trampa invisible para el visitante y límite de envíos por IP, con tope diario. Si una web recibe ataque sostenido, añadimos Cloudflare Turnstile: comprueba que hay una persona sin poner un solo puzle de semáforos.
La forma habitual de secuestrar una web es dejar dentro un fichero que no debería estar. Cada fichero nuevo o modificado se analiza en cuanto aparece.
Escaneo antimalware multimotor en Plesk (ImunifyAV), sobre ficheros nuevos, modificados y subidos, con cuarentena automática. Cada web aislada de las demás del servidor.
Las webs que se hackean suelen caer por una pantalla de acceso o por un complemento sin actualizar. Una web de empresa como la tuya se publica ya montada: no hay login público que forzar ni complementos de terceros esperando parche. Cuando un proyecto sí necesita un gestor de contenidos o una tienda, lo montamos sobre una plataforma que lo tiene y los parches los ponemos nosotros, todas las semanas, dentro del plan.
HTTPS obligatorio con HSTS, cabeceras de seguridad (nosniff, Referrer-Policy, Permissions-Policy, frame-ancestors) y Content-Security-Policy con hash por página, generada en cada publicación.
Ningún sistema es infalible, y quien te diga lo contrario te está vendiendo algo. Lo que sí se puede prometer es que haya un ayer al que volver.
Copias diarias guardadas fuera del servidor, con 30 días de historial. Una copia que nunca se ha restaurado no es una copia: las probamos.
Tu web no cambia, pero todo lo demás sí: los navegadores, la versión de PHP del servidor, el certificado que caduca cada tres meses, lo que Google considera aceptable. Una web a la que no toca nadie durante dos años no explota: se va estropeando en silencio, y te enteras el día que un cliente te dice que no le carga.
Cada semana se publican agujeros nuevos en el software que usa medio internet. Lo que te protege no es el muro que pagaste una vez, es que alguien aplique el parche el martes que sale. Sin eso, la web sigue igual de bonita mientras deja de ser segura.
Cambian los horarios, entra gente nueva, subes los precios, cierras por vacaciones. Un teléfono equivocado en tu web es un cliente que llamó, no le cogió nadie y llamó al siguiente. Y nunca te enteras de que ha pasado.
Cuando algo va mal, la diferencia entre una tarde perdida y diez minutos es tener un número al que llamar donde alguien ya sabe cómo está montada tu web. Eso es lo que se contrata: que sea el trabajo de alguien y no un favor.
Lo que suelen preguntar antes de empezar. Si no encuentras tu duda, escríbenos.
Hacer una preguntaRevisamos tu caso en una llamada corta y te damos un plan accionable con alcance, tiempos y presupuesto.
¿Nos dejas medir cómo usas la web?
Es analítica nuestra, en nuestro servidor: sin cookies, sin rastreadores de terceros y sin guardar tu IP. Nos sirve para saber qué funciona y qué se rompe. Si dices que no, no pasa nada y la web va igual. Ver qué se guarda